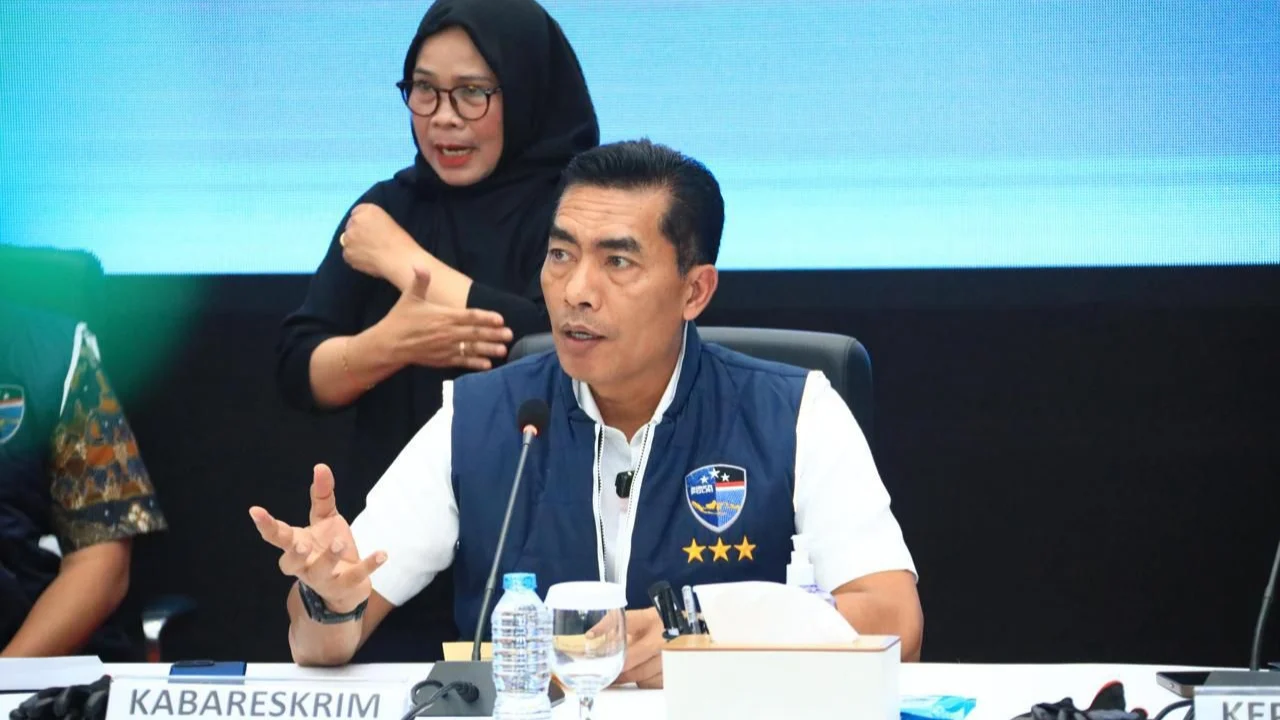
IPD – 18 April 2026 | Tim gabungan antara Badan Reserse Kriminal (Bareskrim) Polri dan Federal Bureau of Investigation (FBI) Amerika Serikat berhasil mengungkap sebuah jaringan phishing yang beroperasi lintas negara. Operasi ini berujung pada penyitaan aset senilai Rp 4,5 miliar serta penangkapan dua tersangka utama di Kupang, Nusa Tenggara Timur. Pengungkapan ini menegaskan komitmen kedua lembaga dalam memerangi kejahatan siber yang semakin kompleks.
Penangkapan dimulai dari patroli siber Bareskrim yang menemukan situs mencurigakan menjual script phishing. Penelusuran teknis mengarahkan tim ke platform w3llstore.com, sebuah situs yang menyewakan tools phishing melalui bot Telegram. Tools tersebut mampu mencuri kredensial login, merekam sesi, bahkan melewati otentikasi dua faktor (OTP), sehingga pelaku dapat mengakses akun korban tanpa hambatan.
Dalam jaringan tersebut, tersangka berinisial GWL berperan sebagai pembuat dan pengelola tools, sementara FYTP mengatur aliran dana hasil kejahatan. Dana tersebut dipindahkan melalui mata uang kripto dan rekening bank, mengubah modus transaksi dari situs web tradisional ke saluran komunikasi yang lebih tersembunyi, yakni Telegram. Dari tahun 2021 hingga 2026, estimasi keuntungan yang diraih mencapai sekitar Rp 25 miliar.
- Modus Operandi Tools Phishing:
- Pengumpulan username dan password saat korban memasukkan data pada halaman palsu.
- Ekstraksi token sesi yang memungkinkan akses tanpa kode OTP.
- Pengiriman data yang dicuri ke server kontrol melalui enkripsi.
- Distribusi script melalui bot Telegram untuk memudahkan penyebaran.
Kerjasama dengan FBI berperan penting dalam mengidentifikasi korban di Amerika Serikat serta melacak jejak digital yang menghubungkan jaringan ini ke lebih dari satu negara. Korban tidak hanya berasal dari dalam negeri, melainkan juga warga Amerika yang menjadi target serangan phishing berbahaya. Pendekatan lintas yuridiksi ini memperkuat jaringan intelijen antara Indonesia dan Amerika, mempercepat proses penangkapan dan penyitaan.
Irjen Johnny Eddizon Isir, Kadiv Humas Polri, menyatakan bahwa penyitaan aset mencakup rumah, kendaraan, dan perangkat elektronik yang diduga menjadi sarana operasional. “Pengungkapan jaringan phishing ini menunjukkan bahwa kejahatan siber memiliki dampak luas dan lintas negara. Polri akan terus menindak tegas serta memperkuat kerja sama internasional,” ujarnya dalam konferensi pers di Gedung Bareskrim, Jakarta.
Selain penyitaan, pihak kepolisian juga menindak lanjuti dengan melakukan analisis forensik pada perangkat yang disita. Temuan awal mengindikasikan bahwa server yang digunakan berada di beberapa wilayah di Asia Tenggara, dengan titik masuk utama di Indonesia. Analisis lebih lanjut diharapkan dapat mengidentifikasi jaringan pendukung lainnya, termasuk pembeli dan pengguna akhir dari phishing tools tersebut.
Kasus ini menambah deretan operasi siber sukses Polri tahun ini, yang mencakup pembongkaran sindikat penipuan digital lainnya. Keberhasilan ini tidak hanya meningkatkan rasa aman publik, tetapi juga menegaskan posisi Indonesia sebagai negara yang mampu berkontribusi pada keamanan siber global. Dengan dukungan teknologi canggih dan kolaborasi internasional, diharapkan jaringan phishing serupa dapat dicegah sebelum menimbulkan kerugian lebih besar.
Penegakan hukum terus berlanjut, dan pihak berwenang mengimbau masyarakat untuk lebih waspada terhadap upaya phishing. Edukasi mengenai cara mengenali situs palsu, menjaga kerahasiaan data pribadi, dan menggunakan autentikasi dua faktor menjadi langkah preventif yang penting. Sementara itu, Bareskrim Polri dan FBI tetap berkomitmen untuk memperluas jaringan intelijen guna melacak dan menumpas ancaman siber yang terus berkembang.