Di era digital yang terus bergerak cepat, perusahaan besar tidak lagi bisa mengandalkan satu lapisan pertahanan saja. Ancaman siber semakin canggih, dan kebijakan internal pun harus menyesuaikan dengan regulasi yang berubah-ubah. Di sinilah perbandingan sistem keamanan siber enterprise menjadi topik yang wajib dipahami oleh CIO, CISO, dan tim IT.
Pada artikel ini, saya akan mengupas secara mendalam dua pendekatan utama yang sering dipertimbangkan oleh organisasi: Zero Trust yang menekankan “tidak ada yang dipercaya secara default”, dan model tradisional yang masih mengandalkan perimeter perbatasan jaringan. Bukan sekadar teori, saya sertakan data teknis, contoh konkret, serta tabel perbandingan yang mudah dibaca.
Perbandingan Sistem Keamanan Siber Enterprise: Zero Trust vs Tradisional
Sebelum masuk ke detail teknis, penting untuk mengingat bahwa perbandingan sistem keamanan siber enterprise tidak hanya soal teknologi, melainkan juga budaya organisasi, proses audit, dan kepatuhan regulasi. Misalnya, Dampak regulasi digital terhadap startup: Analisis Mendalam menyoroti bagaimana peraturan GDPR dan PPID menuntut kontrol akses yang lebih ketat, yang secara alami mengarah ke arsitektur Zero Trust.
Zero Trust dalam Konteks Enterprise
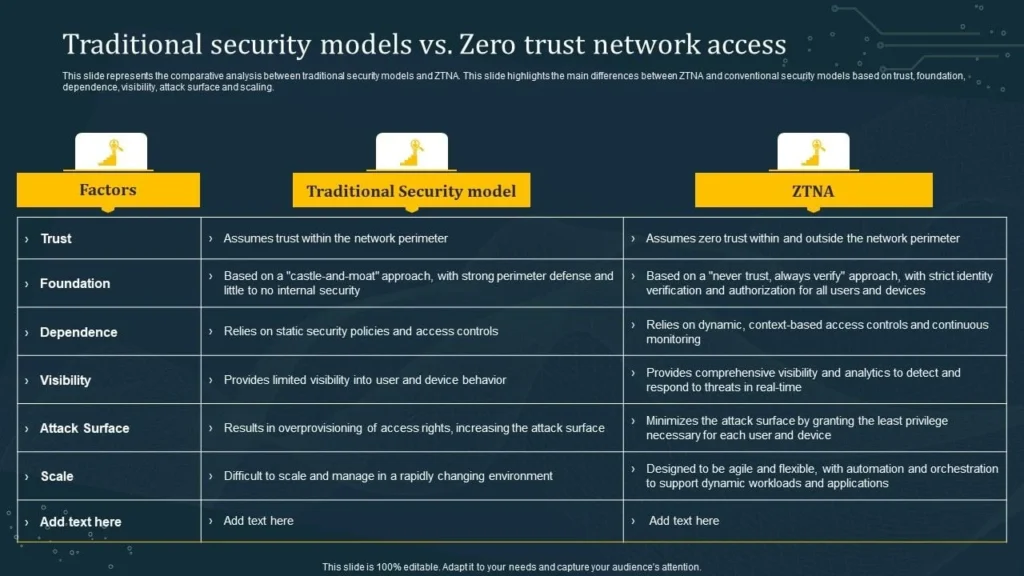
Zero Trust memulai prinsip “never trust, always verify”. Setiap permintaan, baik datang dari dalam maupun luar jaringan, harus melalui otentikasi kuat, otorisasi berbasis kebijakan, dan enkripsi end‑to‑end. Berikut adalah beberapa komponen kunci:
- Identity‑centric security: Penggunaan IAM (Identity Access Management) terintegrasi dengan MFA.
- Micro‑segmentation: Membagi jaringan menjadi segmen‑segmen kecil sehingga lateral movement serangan menjadi sulit.
- Continuous monitoring: Analisis perilaku (UEBA) secara real‑time untuk mendeteksi anomali.
- Secure Access Service Edge (SASE): Kombinasi jaringan dan keamanan dalam satu layanan cloud.
Model Tradisional: Perimeter‑Based Security
Model tradisional masih mengandalkan firewall, IDS/IPS, dan VPN sebagai pintu gerbang utama. Keamanan diukur dari kekuatan perimeter: semakin tinggi “dinding” jaringan, semakin aman dianggap. Meskipun sudah terbukti selama dekade terakhir, pendekatan ini memiliki kelemahan signifikan ketika karyawan bekerja remote atau aplikasi berpindah ke cloud.
Tabel Perbandingan Fitur Utama
| Fitur | Zero Trust | Tradisional (Perimeter) | Catatan |
|---|---|---|---|
| Model Otentikasi | MFA + Adaptive Auth | Username/Password | Zero Trust menurunkan risiko credential stuffing. |
| Segmentasi Jaringan | Micro‑segmentation berbasis kebijakan | VLAN/DMZ tradisional | Micro‑segmentation menghalangi lateral movement. |
| Visibilitas | Real‑time telemetry & UEBA | Log berbasis peristiwa | Zero Trust memberikan insight yang lebih granular. |
| Skalabilitas | Cloud‑native, elastis | Terbatas pada hardware onsite | Penting untuk perusahaan yang sedang melakukan Studi kasus transformasi digital perusahaan Indonesia. |
| Biaya Operasional | CAPEX rendah, OPEX berbasis subscription | CAPEX tinggi (hardware), OPEX tetap | Zero Trust dapat mengurangi total cost of ownership dalam jangka panjang. |
Analisis Teknis: Mengapa Zero Trust Lebih Cocok untuk Lingkungan Hybrid
Dalam arsitektur hybrid—di mana sebagian beban kerja berada di data center, sebagian di public cloud, dan sebagian lagi di edge—Zero Trust menawarkan kontrol yang konsisten. Misalnya, penggunaan Service Mesh di Kubernetes memungkinkan enkripsi mTLS antar layanan tanpa harus mengubah kode aplikasi. Di sisi lain, model tradisional memaksa tim IT menyiapkan VPN terpisah untuk masing‑masing lingkungan, meningkatkan kompleksitas konfigurasi dan titik lemah.
Secara statistik, Gartner memproyeksikan bahwa pada tahun 2025, 60 % organisasi enterprise akan mengadopsi setidaknya satu komponen Zero Trust dalam arsitektur mereka. Ini bukan sekadar hype; data tersebut didukung oleh peningkatan deteksi ancaman berbasis AI hingga 45 % dibandingkan dengan sistem berbasis signature tradisional.
Kelebihan & Kekurangan dari Kedua Pendekatan
- Kelebihan Zero Trust
- Pengurangan permukaan serangan karena setiap akses diverifikasi.
- Visibilitas end‑to‑end yang membantu audit kepatuhan.
- Fleksibilitas dalam mendukung kerja remote dan BYOD.
- Kekurangan Zero Trust
- Implementasi awal yang memerlukan investasi pada IAM dan integrasi API.
- Kurva belajar bagi tim keamanan tradisional.
- Kelebihan Model Tradisional
- Infrastruktur yang sudah ada, familiar bagi banyak tim IT.
- Biaya awal yang dapat diprediksi (hardware, lisensi).
- Kekurangan Model Tradisional
- Rentan terhadap serangan insider dan lateral movement.
- Kesulitan beradaptasi dengan beban kerja cloud‑native.
- Pengelolaan VPN yang rumit ketika skala pengguna meningkat.
FAQ: Pertanyaan Umum tentang Perbandingan Sistem Keamanan Siber Enterprise
- Apakah Zero Trust menggantikan firewall? Tidak sepenuhnya. Firewall tetap berperan sebagai lapisan pertama, namun Zero Trust menambahkan lapisan otorisasi dan enkripsi di setiap permintaan.
- Berapa lama waktu implementasi Zero Trust di sebuah perusahaan berukuran menengah? Rata‑rata 6‑12 bulan, tergantung pada kesiapan identitas digital dan integrasi aplikasi legacy.
- Apakah model tradisional masih relevan untuk perusahaan yang belum migrasi ke cloud? Ya, terutama bila perusahaan memiliki data sensitif yang disimpan on‑premise, namun tetap harus memperkuat kontrol akses internal.
- Bagaimana cara mengukur ROI Zero Trust? Menggunakan metrik seperti penurunan insiden keamanan (biasanya 30‑50 % dalam 12 bulan) dan penghematan biaya operasional karena pengurangan perangkat keras.
- Apakah Zero Trust memengaruhi performa jaringan? Dengan implementasi SASE dan edge caching, latency bahkan dapat berkurang dibandingkan VPN tradisional.
Setelah menelaah semua aspek—teknis, biaya, dan budaya organisasi—kesimpulannya jelas. Perbandingan sistem keamanan siber enterprise menunjukkan bahwa Zero Trust menawarkan keunggulan kompetitif yang signifikan dalam era kerja hybrid dan regulasi ketat. Namun, bagi organisasi yang masih berada pada fase digitalisasi awal, model tradisional tetap bisa menjadi jembatan sambil merencanakan transisi bertahap ke Zero Trust.
Jika Anda sedang merencanakan transformasi digital, pastikan roadmap keamanan mencakup evaluasi risiko, pilot project Zero Trust, dan pelatihan tim. Dengan pendekatan yang tepat, investasi pada arsitektur Zero Trust tidak hanya melindungi aset, tetapi juga mempercepat inovasi bisnis.