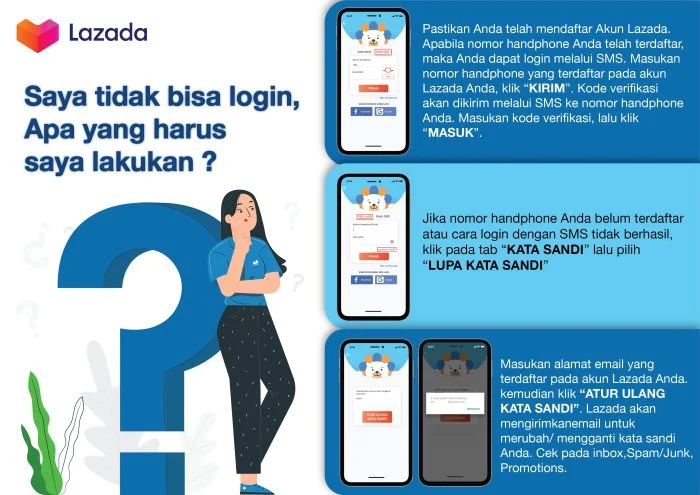
Seringkali kita mendengar keluhan “kenapa AI tidak bisa login?” dari tim pengembang atau pengguna layanan berbasis kecerdasan buatan. Padahal, AI sudah dapat menulis artikel, mengedit gambar, bahkan membantu mengelola data, namun ketika harus masuk ke sistem, ia tampak buntu. Keluhan ini bukan sekadar masalah antarmuka pengguna; di baliknya ada rangkaian mekanisme otentikasi, kebijakan keamanan, dan batasan arsitektur yang perlu dipahami secara teknis.
Dalam artikel ini kita akan menelusuri penyebab utama kenapa AI tidak bisa login, mengupas faktor‑faktor teknis maupun kebijakan yang memengaruhi, serta memberikan langkah‑langkah praktis untuk mengatasi masalah tersebut. Semua penjelasan disertai contoh konkret, tabel perbandingan, serta FAQ yang sering dicari di mesin pencari.
kenapa AI tidak bisa login: Penyebab Utama dan Dampaknya
AI yang tidak dapat melakukan proses login biasanya berujung pada kegagalan integrasi layanan, hilangnya produktivitas, dan bahkan risiko keamanan bila solusi darurat berupa credential hard‑coded dipaksakan. Berikut tiga kategori utama yang menjadi akar permasalahan:
- Faktor teknis – protokol otentikasi yang tidak kompatibel, token yang kadaluwarsa, atau batasan API.
- Kebijakan keamanan – firewall, pembatasan IP, serta deteksi perilaku anomali yang menandai AI sebagai bot.
- Desain sistem – arsitektur yang tidak mengakomodasi agen otomatis, misalnya sistem yang mengharuskan CAPTCHA.
Faktor teknis: Otentikasi berbasis token
Mayoritas layanan modern mengandalkan JSON Web Token (JWT) atau OAuth 2.0 untuk otentikasi. AI yang berinteraksi dengan API harus mengelola alur “request‑token‑refresh”. Jika kode AI tidak menangani refresh token dengan benar, token akan kedaluwarsa dan AI akan gagal login. Contohnya, ketika AI untuk merangkum PDF dipanggil lewat skrip otomatis, token yang sudah tidak aktif tidak otomatis diperbarui, sehingga permintaan selanjutnya ditolak.
Beberapa kesalahan umum meliputi:
- Hard‑coding credential di dalam kode sumber, yang menyebabkan token statis dan mudah terblokir.
- Kelupaan menambahkan header
Authorization: Bearer <token>pada setiap permintaan API. - Tidak memperhatikan zona waktu server saat menghitung masa berlaku token.
Kebijakan keamanan dan pembatasan akses AI
Platform besar seperti Google Cloud, Microsoft Azure, atau layanan SaaS lainnya memiliki lapisan perlindungan tambahan yang secara khusus menandai permintaan yang berasal dari user‑agent tidak manusia. Sistem reCAPTCHA atau behavioral analytics dapat menolak login AI jika pola interaksi tidak menyerupai perilaku manusia. Hal ini menjadi alasan kenapa AI tidak bisa login pada layanan yang menuntut verifikasi interaktif.
Solusi yang sering dipakai meliputi:
- Mendaftarkan AI sebagai “service account” dengan hak istimewa khusus, sehingga bypass pemeriksaan CAPTCHA.
- Menambahkan IP address server AI ke dalam whitelist firewall.
- Memanfaatkan “client certificate” untuk otentikasi berbasis TLS, yang lebih tahan terhadap deteksi bot.
Analisis teknis: Contoh kasus login API dengan OAuth 2.0
Berikut contoh alur login yang sering menimbulkan masalah “kenapa AI tidak bisa login”.
| Langkah | Deskripsi | Kesalahan Umum |
|---|---|---|
| 1. Request Authorization Code | AI mengirimkan permintaan ke endpoint /auth dengan client_id dan redirect_uri. | Redirect URI tidak terdaftar sehingga server menolak. |
| 2. Tukar Code dengan Access Token | Server mengembalikan JWT yang berlaku 1 jam. | Token tidak disimpan, sehingga hilang setelah proses selesai. |
| 3. Gunakan Access Token untuk API | Setiap panggilan API menyertakan header Authorization. | Lupa menambahkan header atau menggunakan token yang kadaluwarsa. |
| 4. Refresh Token | Jika token hampir kadaluwarsa, AI meminta token baru. | Refresh token tidak disimpan secara aman, atau endpoint refresh diblokir. |
Jika salah satu tahapan di atas terlewat, AI akan kembali mengirimkan respons “unauthorized”, yang menjadi akar kenapa AI tidak bisa login. Memastikan tiap langkah ter‑automasi dengan baik, serta menambahkan logging yang jelas, dapat mengurangi waktu debugging secara signifikan.
kenapa AI tidak bisa login: Kelebihan & Kekurangan Pendekatan Otentikasi
Berikut tabel ringkas yang menilai pro‑dan kontra beberapa metode otentikasi yang sering dipilih untuk AI.
| Metode | Kelebihan | Kekurangan |
|---|---|---|
| API Key (static) | Implementasi paling sederhana; tidak memerlukan alur token. | Rentan pencurian; tidak dapat di‑revoke secara granular. |
| OAuth 2.0 (Authorization Code) | Keamanan tinggi, dukungan refresh token. | Implementasi kompleks; butuh penyimpanan secure token. |
| Client Certificate (TLS) | Autentikasi berbasis kriptografi, sulit dipalsukan. | Pengelolaan sertifikat memerlukan infrastruktur PKI. |
| Service Account (cloud‑native) | Terintegrasi dengan IAM, kontrol akses terperinci. | Berbasis vendor, tidak portabel lintas cloud. |
Memilih metode yang tepat tergantung pada tingkat sensitivitas data, frekuensi panggilan API, serta kebijakan keamanan organisasi. Untuk banyak kasus bisnis, service account menjadi pilihan yang seimbang antara keamanan dan kemudahan integrasi.
Strategi Praktis Mengatasi kenapa AI tidak bisa login
Berikut langkah‑langkah yang dapat langsung Anda terapkan:
- Audit kredensial: Pastikan semua token, API key, dan sertifikat tidak kadaluwarsa.
- Implementasi retry logic: Tambahkan mekanisme otomatis untuk meminta token baru bila mendapat respons 401.
- Gunakan service account alih‑alih user account bila memungkinkan.
- Whitelist IP server AI pada firewall atau security group.
- Monitoring & logging: Simpan log lengkap setiap proses otentikasi untuk analisis cepat.
Jika Anda tertarik dengan contoh integrasi AI yang lebih spesifik, baca juga artikel AI untuk excel otomatis yang membahas cara menghubungkan bot dengan layanan Microsoft Graph menggunakan OAuth.
FAQ – Pertanyaan Umum tentang kenapa AI tidak bisa login
- Apakah AI dapat melewati CAPTCHA?
Secara default tidak. Anda perlu menggunakan service account atau solusi khusus yang menyediakan token valid tanpa interaksi manusia. - Mengapa token kadaluwarsa lebih cepat pada lingkungan dev?
Banyak penyedia layanan mengatur masa aktif token lebih singkat pada environment non‑prod untuk meningkatkan keamanan. - Bagaimana cara menyimpan refresh token dengan aman?
Gunakan secret manager seperti AWS Secrets Manager, Google Secret Manager, atau Azure Key Vault. - Apakah menambahkan User‑Agent khusus dapat membantu?
Kadang iya, karena beberapa endpoint memeriksa User‑Agent. Namun ini bukan solusi jangka panjang jika kebijakan keamanan menolak bot. - Apakah ada library khusus untuk mengelola otentikasi AI?
Ya, banyak SDK resmi (misalnya Google Auth Library, Azure Identity) yang menangani alur OAuth, refresh token, dan caching secara otomatis.
Setelah memahami penyebab kenapa AI tidak bisa login serta strategi pemecahannya, Anda dapat merancang arsitektur yang lebih robust. Integrasi yang tepat tidak hanya meningkatkan keandalan sistem, tetapi juga menjaga standar keamanan yang tinggi. Jadi, selamat mencoba memperbaiki alur login AI Anda, dan jangan ragu untuk mengeksplorasi solusi lain seperti AI bikin thumbnail YouTube yang telah mengimplementasikan service account dengan sukses.
Dengan pemahaman yang lebih dalam tentang mekanisme otentikasi, kebijakan keamanan, dan desain sistem, masalah “kenapa AI tidak bisa login” dapat diatasi secara sistematis. Selalu pastikan proses otentikasi terdokumentasi, token dikelola dengan aman, dan kebijakan jaringan disesuaikan dengan kebutuhan AI Anda. Semoga artikel ini membantu Anda mengatasi kendala login dan meningkatkan produktivitas proyek AI Anda.